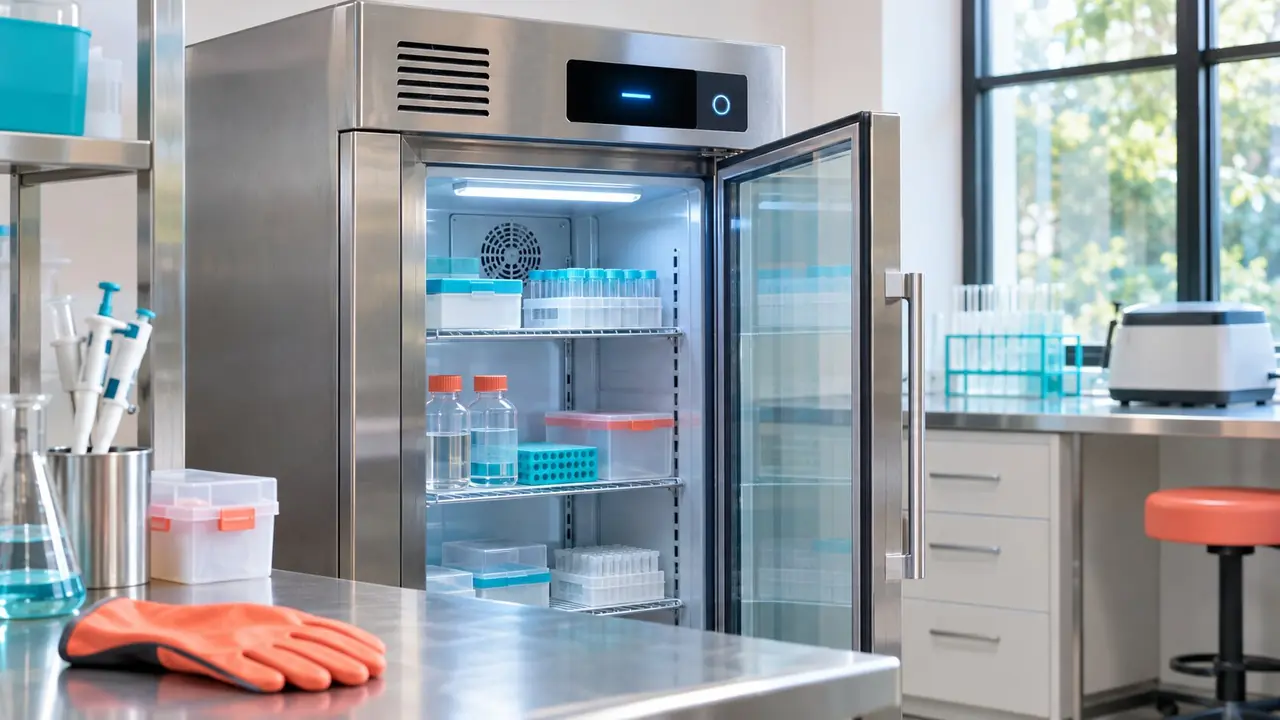
Dans la nuit du 1er au 2 novembre, des pirates ont reprogrammé à distance des réfrigérateurs de l'Établissement français du sang, notamment en Bourgogne-Franche-Comté, pour les faire passer de -30 °C à 110 °C. La faille exploitée se situe chez Coolworld, le sous-traitant qui pilote ces équipements.
Des installations frigorifiques maintenues à -30 °C ont été reciblées à distance vers 110 °C. Le ministère de la Santé indique qu'un technicien a repéré l'anomalie à temps et qu'il n'y a eu aucune conséquence opératoire sur la chaîne transfusionnelle ni pour aucun patient. Du plasma congelé destiné à la transfusion se trouvait toutefois dans ces réfrigérateurs.
L'intrusion n'est pas passée par le frigo lui-même. Les pirates ont visé le pilotage d'équipements industriels, la couche qu'on appelle OT/IoT, en s'appuyant sur une faille du prestataire externe Coolworld. Quelques semaines plus tôt, mi-octobre, les systèmes de froid de supermarchés français avaient connu un dérèglement comparable, sans qu'un lien soit formellement établi entre les deux dossiers.
Le maillon faible n'est pas l'appareil
Un frigo de laboratoire, un capteur de température ou un automate de production se commande souvent par une interface web ou une API joignable depuis l'extérieur. Quand cette interface est hébergée chez un sous-traitant, ce dernier devient une porte d'entrée vers le réseau de son client. La bonne question n'est donc pas de savoir si l'appareil est robuste, mais qui peut lui envoyer un ordre sans être sur place.
Un calcul pour arbitrer le budget
Prenons une TPE équipée de trois appareils connectés confiés au même prestataire. Une seule faille chez ce dernier suffit à compromettre les trois, car ils passent fréquemment par la même passerelle. Protéger chaque appareil séparément revient à payer un abonnement par machine, chaque mois. Cloisonner le réseau se paie une fois et couvre aussi tout ce qui sera branché ensuite.
Ce qu'il faut faire maintenant
- Recenser tout ce qui se pilote à distance : frigos, capteurs, automates, caméras, imprimantes.
- Isoler ces équipements sur un réseau distinct, sans accès direct depuis les postes de travail.
- Exiger du prestataire la double authentification sur ses consoles d'administration et la journalisation des accès.
- Programmer une alerte sur les valeurs hors plage plutôt qu'une surveillance manuelle.
- Relire le contrat : quel délai a le prestataire pour vous signaler un incident ?
À propos de l’auteur
La rédaction de Revue Digitale
Revue Digitale aide les PME, les indépendants et leurs équipes à choisir et faire adopter leurs outils numériques: logiciel de facturation, CRM, banque en ligne pour professionnels, outils d’IA, sécurité des données.