Cyberattaque chez Coolworld, prestataire de l'EFS : le maillon faible vient de vos sous-traitants
Publié le 5 novembre 2026 à 6 h 15 · mis à jour le 14 novembre 2026 à 8 h 56 · par La rédaction de Revue Digitale
Partager
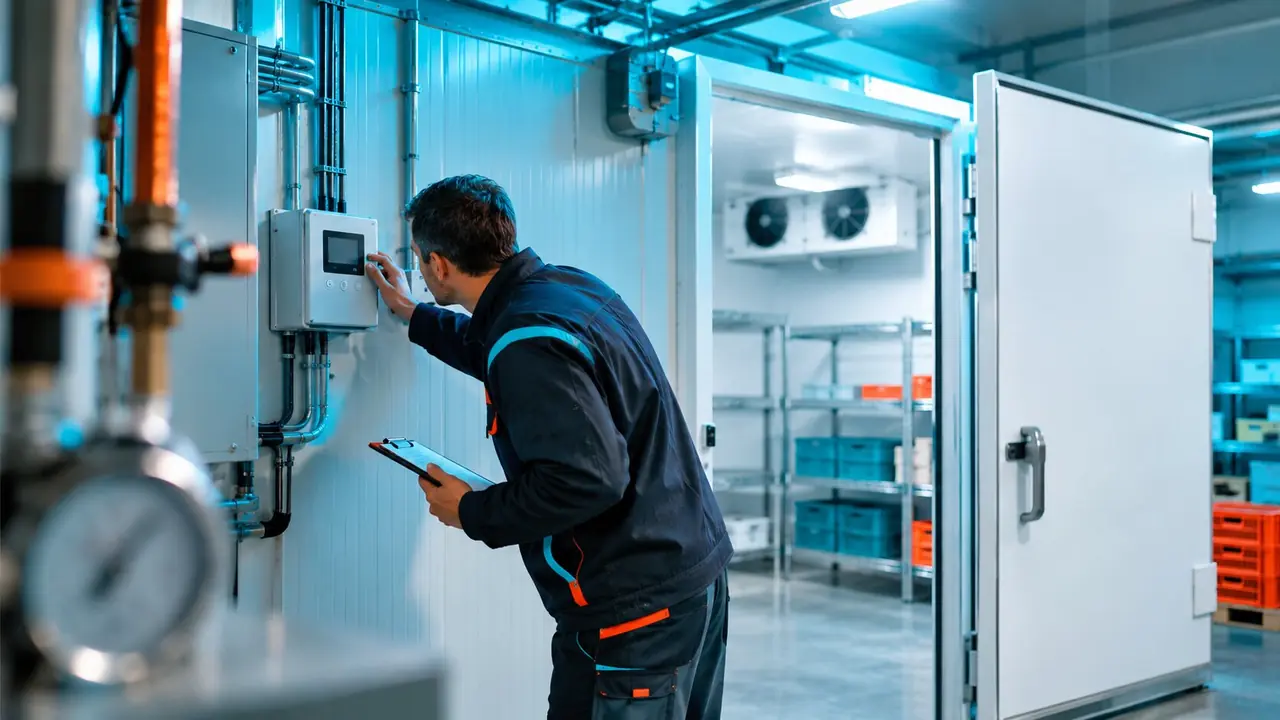
Dans la nuit du 1er au 2 novembre 2026, Coolworld, qui assure la maintenance de conteneurs frigorifiques de l'Établissement français du sang, a été victime d'une cyberattaque. Des chambres froides prévues pour tenir des produits sanguins à -30 °C ont été reprogrammées à 110 °C.
L'alerte est venue d'un technicien de permanence, qui a constaté dans la nuit du dimanche 1er au lundi 2 novembre une remontée anormale de la température des chambres froides. Coolworld, l'entreprise qui maintient ces conteneurs pour l'Établissement français du sang, notamment en Bourgogne-Franche-Comté, avait été piratée. Les installations, prévues pour tourner à -30 °C, ont été reprogrammées à 110 °C.
Selon le ministère de la Santé, l'incident a été repéré à temps et n'a eu aucune conséquence opérationnelle. L'EFS a d'abord présenté les produits concernés comme des échantillons de veille sanitaire, avant de reconnaître que du plasma congelé destiné à la transfusion figurait aussi dans les chambres visées.
Ce qui rend le cas intéressant pour une PME n'est pas le sang, c'est le chemin emprunté. L'attaque n'est pas passée par le cœur du système de l'EFS, mais par un sous-traitant chargé de la maintenance d'équipements connectés. Le mainteneur de la climatisation, l'éditeur de la caisse, l'intégrateur du logiciel de production occupent la même position chez vous : une porte d'entrée distante, ouverte pour travailler, et oubliée le reste du temps.
Une erreur fréquente dans les contrats de prestation
Beaucoup de dirigeants traitent la sécurité de leur prestataire comme un sujet interne à lui. Dès qu'il se connecte chez vous, il entre dans votre périmètre. Un contrat signé sans annexe sécurité laisse l'entreprise sans levier le jour de l'incident, alors qu'une clause se négocie sans difficulté avant la signature et très mal après.
Un accès distant nominatif, coupé entre deux interventions, plutôt qu'un compte partagé qui reste actif en permanence.
Une obligation de vous prévenir en cas d'incident, avec un délai écrit noir sur blanc.
Une phrase qui dit qui paie la remise en état et la perte d'exploitation.
Ce qu'une PME peut faire cette semaine
La détection côté EFS est venue d'un relevé humain, pas d'une alerte automatique. Une petite structure peut reprendre la main avec peu de moyens, sans attendre un audit complet.
Lister les prestataires qui ont aujourd'hui un accès à distance à vos outils, avec le nom de la personne qui s'en sert.
Couper les accès devenus inutiles et exiger un compte nominatif pour les autres.
Activer une alerte sur les paramètres critiques de vos équipements pilotés à distance.
Glisser l'annexe sécurité dans le prochain renouvellement de contrat, pas dans une négociation d'urgence.
La leçon tient en une phrase. Votre niveau de sécurité est celui de votre prestataire le moins regardant, et une chambre froide sanitaire partage ce maillon faible avec l'atelier d'une PME.
Revue Digitale aide les PME, les indépendants et leurs équipes à choisir et faire adopter leurs outils numériques: logiciel de facturation, CRM, banque en ligne pour professionnels, outils d’IA, sécurité des données.
Depuis la mi-septembre, des internautes annoncent sur les réseaux sociaux avoir déchiffré des textes du XVe au XXe siècle avec Claude ou ChatGPT, sans cryptographe ni historien. Sur 200 à 300 déchiffrements revendiqués, presque aucun n’est vérifié. Pour une PME, le cas rappelle le vrai coût des tâches documentaires confiées à une IA.
Une charte sur l’IA et les mineurs a été rendue publique le mardi 10 novembre 2026, signée notamment par Microsoft et OpenAI, à l’issue du Forum de Paris pour la paix. Comme elle n’engage que ses signataires, la PME qui branche un chatbot ou un formulaire sur une IA grand public reste seule responsable des données de mineurs collectées.
La DGFiP étend son programme « Foncier innovant » aux abris de jardin, vérandas et dépendances, après avoir repéré près de 140 000 piscines non déclarées. Son outil croise des prises de vues aériennes avec les données cadastrales. Pour un dirigeant qui a posé un local ou un auvent sur sa parcelle, l'écart se voit désormais à l'écran.
Votre avis
Cette page vous a été utile ?
Merci, votre avis nous aide à améliorer nos pages.