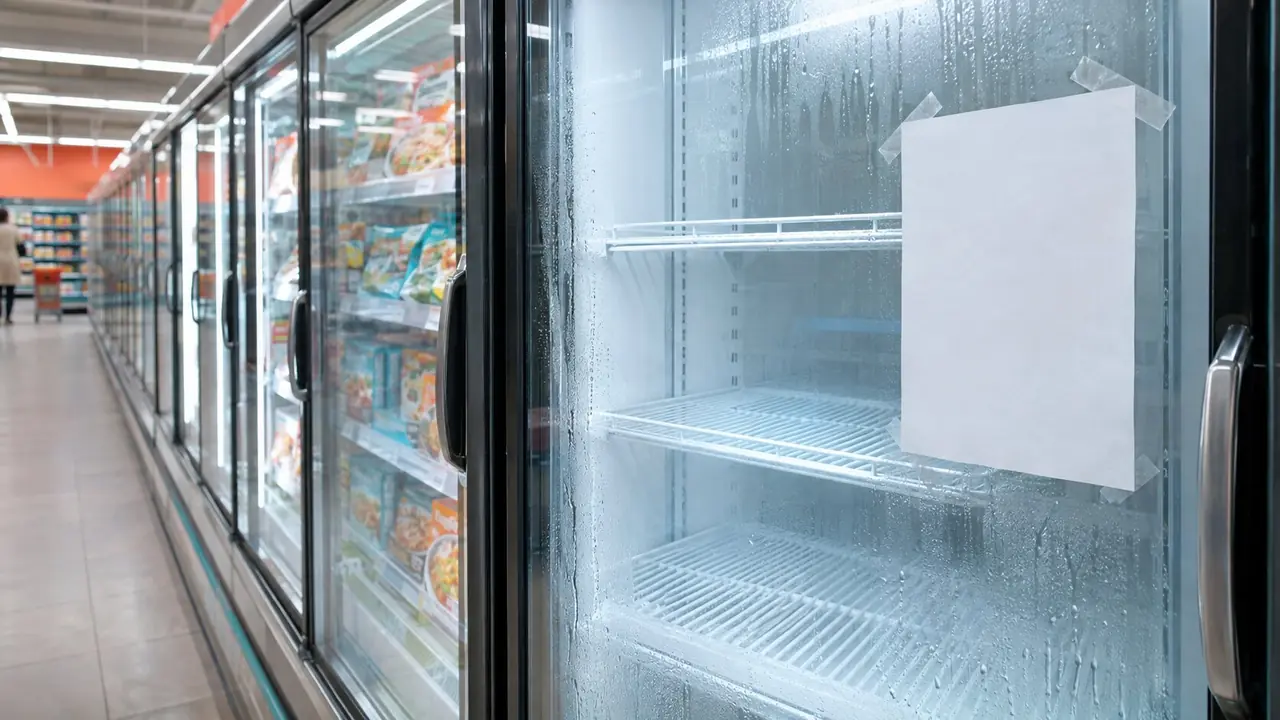
Dans la nuit du dimanche 1er au lundi 2 novembre, les systèmes de réfrigération de Carrefour, Delhaize et Ikea en Belgique ont été piratés et les températures sont montées vers 3 heures du matin. Cette attaque rappelle qu'un capteur connecté mal protégé peut mettre en péril toute une chaîne logistique, y compris celle d'une TPE.
Carrefour, Delhaize, Ikea, Intermarché et Colruyt ont rapporté lundi 2 novembre des intrusions dans leurs systèmes de réfrigération en Belgique, au Luxembourg, en Estonie, en Finlande, en Suède, en Irlande et aux Pays-Bas. Chez Carrefour Belgique, une quinzaine de magasins sur 700 ont été touchés selon la porte-parole du groupe, et environ dix Intermarché sur 153. Chez Ikea, seul le magasin de Mons a été visé, avec une remontée de température constatée vers 3 heures du matin.
Le mode opératoire est documenté : les évaporateurs des unités frigorifiques ont été basculés en mode dégivrage, ce qui a fait grimper la température. Sabcobel, le frigoriste industriel belge qui gère les installations de Delhaize, avait commencé à sécuriser son parc après une attaque similaire survenue en France le 12 octobre, mais environ 10 % des équipements n'étaient pas encore révisés.
Certains figuraient parmi les sites touchés lundi. En Estonie, les appareils concernés étaient des modèles anciens livrés par Danfoss, qui ne reçoivent plus de mises à jour logicielles ni de sécurité selon le fabricant.
Pourquoi votre TPE est exposée sans le savoir
Le problème ne vient pas du froid, mais de l'accès réseau. Un capteur de température, une caméra de stockage, un automate de production ou un boîtier de relève compteur relié à internet est une porte d'entrée au même titre qu'un poste de travail. La plupart de ces équipements sortent d'usine avec un identifiant par défaut, parfois jamais changé, et n'ont pas de mécanisme de mise à jour automatique.
Beaucoup d'entreprises segmentent leur informatique de bureau mais laissent l'Internet des objets sur le même réseau. Une fois qu'un attaquant a compromis un capteur, il peut atteindre les serveurs et les postes qui partagent ce réseau. L'attaque belge n'a pas touché la comptabilité, mais elle a vidé des rayons réfrigérés en quelques heures. Le coût réel d'une intrusion IoT n'est pas la rançon, c'est la perte d'exploitation et les marchandises jetées.
Ce que vous pouvez vérifier cette semaine
- Inventoriez tous les objets connectés de votre site : capteurs, automates, caméras, imprimantes, box de relève. Si vous ne savez pas combien il y en a, c'est déjà un signal.
- Changez les identifiants par défaut et supprimez les comptes génériques type admin/admin. C'est gratuit et ça élimine la majorité des attaques automatisées.
- Isolez ces équipements sur un VLAN dédié, sans accès direct aux serveurs internes ni à la comptabilité. Le cloisonnement réseau limite les dégâts si un appareil tombe.
- Vérifiez que le fabricant publie encore des correctifs pour chaque modèle. Un boîtier qui ne reçoit plus de mise à jour depuis deux ans doit être remplacé ou déconnecté du réseau public.
- Activez les journaux d'accès et surveillez les connexions anormales, en particulier la nuit. Une bascule en mode dégivrage à 3 heures du matin n'a rien de normal.
À propos de l’auteur
La rédaction de Revue Digitale
Revue Digitale aide les PME, les indépendants et leurs équipes à choisir et faire adopter leurs outils numériques: logiciel de facturation, CRM, banque en ligne pour professionnels, outils d’IA, sécurité des données.